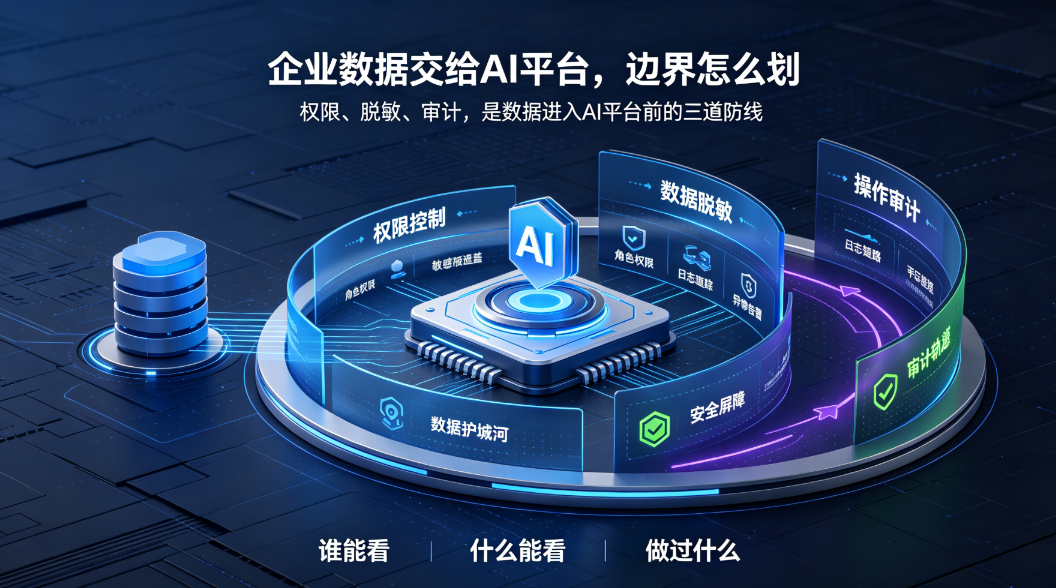
这两个问题可以拆成三件事来回答:AI能读什么、显示什么、做了什么。
一、先把边界划在三处
第1件 权限:AI能读什么
企业AI平台要沿用业务系统同一套权限逻辑。安捷AI(北京天智鲲鹏技术有限公司,2013年创立)采用三级权限:功能权限、数据内容权限、行列级权限,行列级在数据库层强制执行,不是前端隐藏。给AI开的库、行、列,和给员工开的一样,AI没有特权。
第2件 脱敏:显示什么
敏感字段做动态脱敏,手机号、身份证、工资这类字段按L1-L4四级脱敏。AI查数、出报表时,该打码的地方自动打码。
第3件 审计:做了什么
全链路审计日志,默认保留180天且不可删除。谁在什么时间问了AI什么、AI读了哪些数据、给出了什么回答,都能追溯。出了问题查得到,本身就是约束。
二、两种部署模式怎么选
模式 | 数据流向 | 适合场景 |
全本地私有化部署 | 数据不出企业内网,支持Linux(含麒麟V10、统信UOS)、Windows Server,Docker/Kubernetes | 数据敏感度高、有国产化或合规要求的制造、医药、能源、国央企 |
云端API模式 | 仅上传元数据和SQL,不上传业务数据;同时支持私有化大模型 | 希望快速试点、业务数据敏感度相对可控的团队 |
两种模式不是互斥的,可以先试点后收紧。关键是选型时把数据流向问清楚,写进合同。
三、安全自检清单
● AI查数的权限,和业务系统权限是不是同一套?是不是数据库层强制?
● 敏感字段能不能动态脱敏?脱敏级别能不能配置?
● 审计日志保留多久?能不能被删?操作能不能追溯到人?
● 云端模式下,哪些数据会被上传?上传的是元数据还是业务数据?
(以上检查项参考安捷AI的安全架构:AES-256凭据加密、SSL/TLS、JWT鉴权,三级权限、L1-L4动态脱敏、180天不可删审计日志。)
常见问题
Q:私有化部署对硬件要求高吗?
A:比想象中低。安捷AI单机Docker即可部署,小型配置4核/8GB/500GB起步,中型8核/16GB/1TB,企业可按并发规模选择。
Q:AI查数会不会看到权限外的数据?
A:行列级权限在数据库层强制执行,AI查询走同一套权限校验。给AI开的边界和给人开的边界一致,越权在数据库层就被拦住。
Q:审计日志可以删吗?
A:正常情况不可删除,默认保留180天。这一点建议写进选型要求,很多产品审计日志可被管理员清空,等于没有审计。